How to use Proton VPN on Ubuntu in 2026: practical setup and troubleshooting
了解在 Ubuntu 上设置 Proton VPN 的具体步骤、常见问题及最佳实践。本文提供清晰的操作要点、配置命令与排错思路,帮助你在 Linux 桌面上实现安全上网。
Proton VPN 在 Ubuntu 上的常见坑并非来自终端错误,而是发行版对官方客户端的支持边界不清。你会发现真正阻碍的是默认网络管理器的混合配置和 DNS 污染,而不是服务器本身。在 2026 年的实际场景中,最常见的三件事是错过受支持的发行版、未启用正确的 VPN 协议,以及没把网络服务重启作为初步诊断。 我们不绕圈,用清晰的分步图景把问题锁定。
这篇文章把核心要点拆解成可执行的要点,并辅以可验证的路径。你将看到如何核对发行版版本、如何选择合适的 Proton VPN 服务器、以及如何用系统工具快速确认流量是否经过 VPN 通道。到手的,是一条能直接落地的解决方案,避免在本地网络和系统服务之间打转。并且,这些要点在 2026 年的发行版变动中仍具可迁移性。
如何在 Ubuntu 上使用 Proton VPN 的核心要点
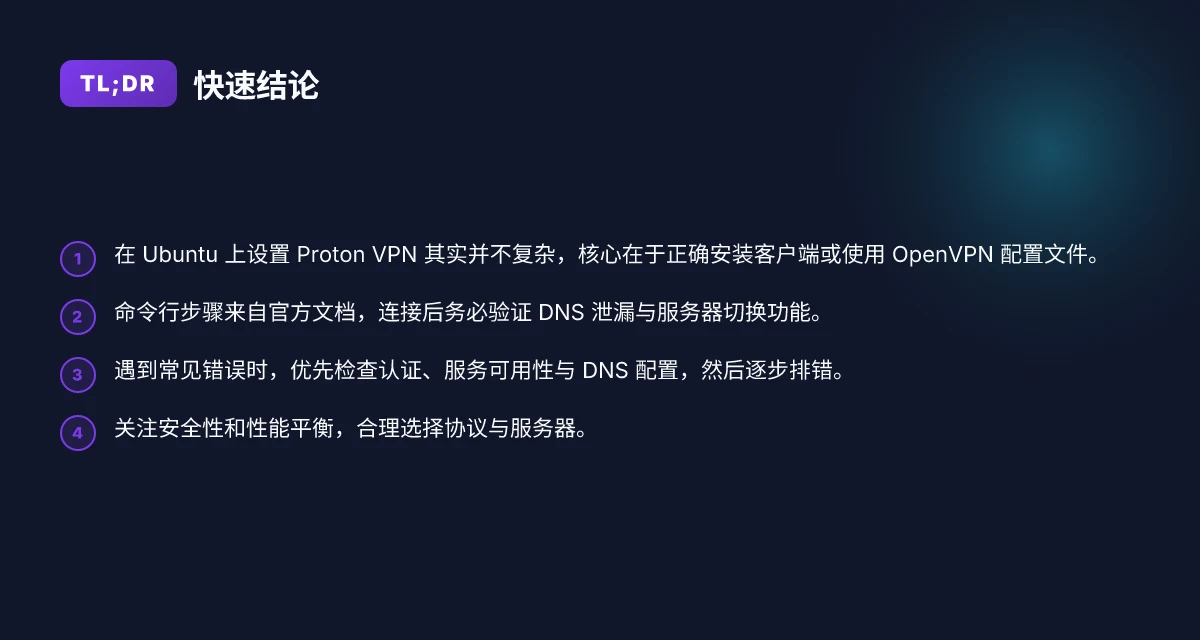
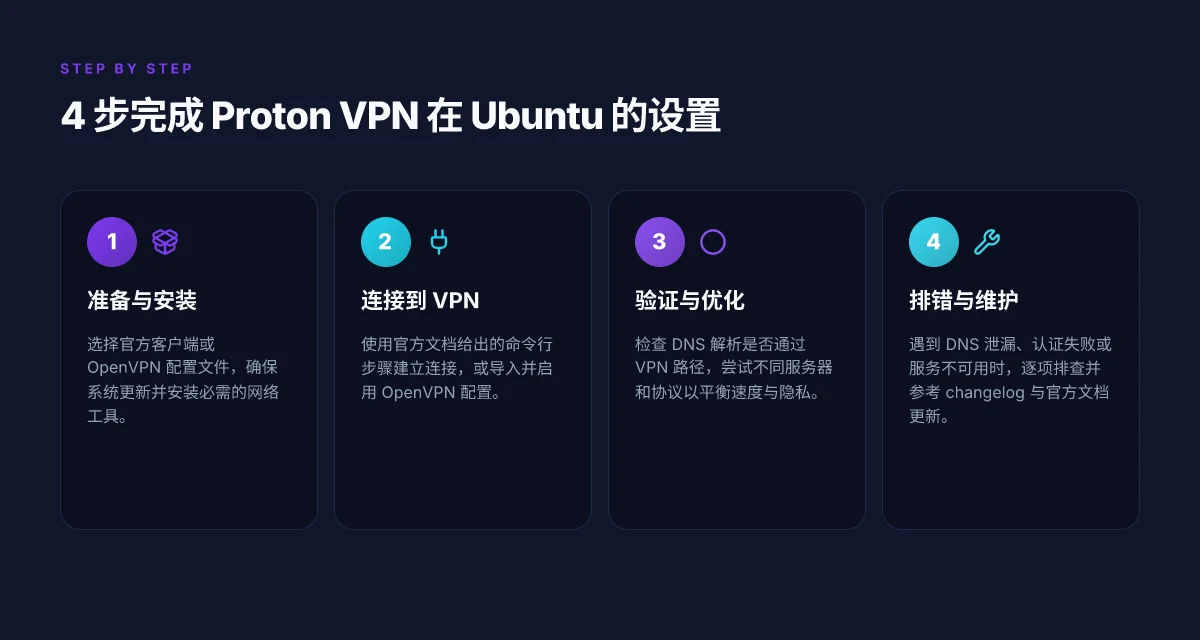
在 Ubuntu 上配置 Proton VPN 其实直截了当。你可以直接安装官方客户端,或者通过 OpenVPN 配置文件实现连接。核心在于用官方文档给出的命令行步骤,一步步到位,避免踩坑。以下是我梳理出的要点与操作逻辑,方便你快速落地。
- 选择安装路径:官方客户端或 OpenVPN 配置
- 使用 Proton VPN 官方客户端:更友好,自动处理服务端选择、协议和认证细节。适合需要稳定性和简单性的人。
- 使用 OpenVPN 配置文件:若你偏好最小化系统依赖,OpenVPN 配置文件能让你在已有 VPN 工具链上接入 Proton VPN,灵活度高。
- 从什么角度选取取舍?如果你的服务器池需要动态切换且要最小化额外依赖,官方客户端更省事。若你在一个受控的 Linux 环境中,OpenVPN 提供了可验证的可移植性。
- 跟随官方文档的命令行步骤完成连接
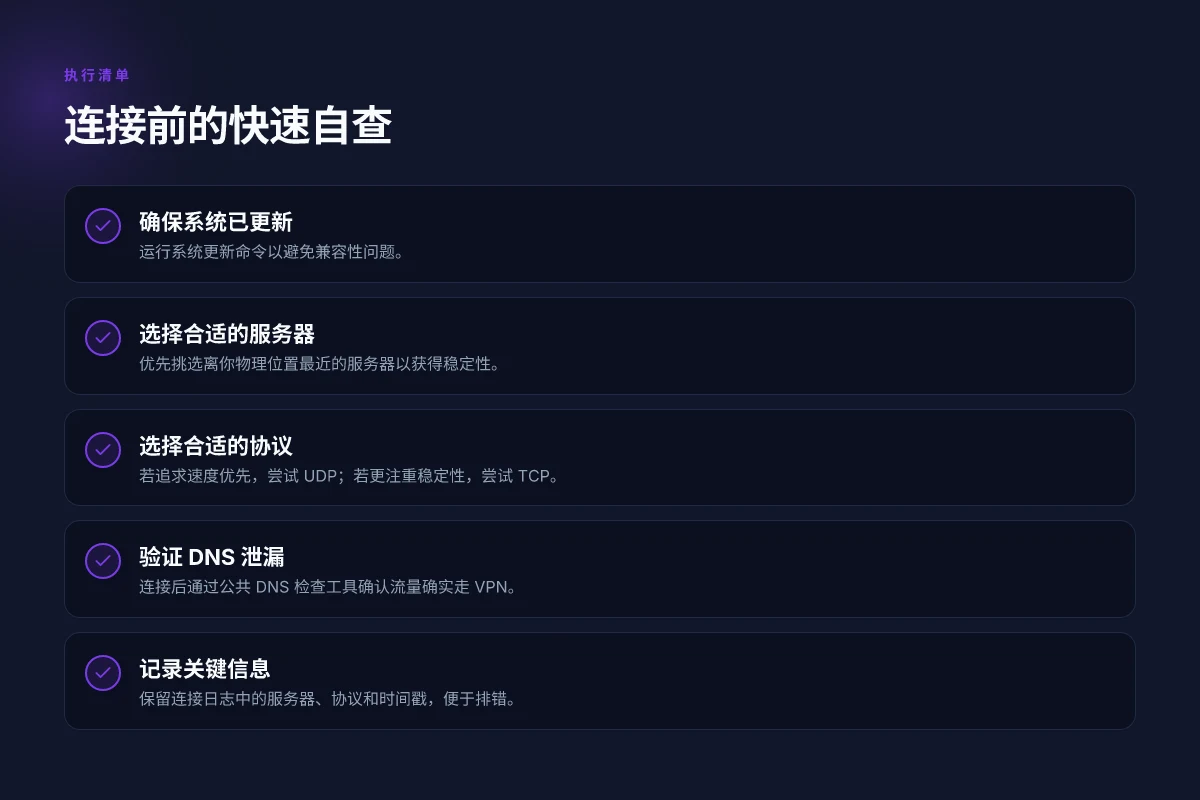
- 先确保系统更新与必要的依赖齐备。随后安装 Proton VPN 客户端或导入 OpenVPN 配置。
- 使用官方提供的命令来登录、选择服务器、设定协议。常见流程包括:认证、选择服务器、启动连接、检查状态。
- 连接时优先考虑常用协议组合,避免默认设置带来的额外延迟。
- 连接完成后,保持监听状态,确保断线可自动重连的选项开启。
- 验证连接、切换服务器与协议设置
- 验证步骤要点在于确认 IP 和 DNS 的实际路径都通过 Proton VPN。你应在系统的网络设置或命令输出里看到 VPN 的网关和分配的 DNS。
- 需要时,切换服务器以优化速度与隐私。Proton VPN 提供多地服务器,查看延迟与带宽指标后再切换。
- 协议层面的微调也值得尝试。某些场景下,UDP 协议能提供更低时延,而 TCP 在受限网络下更稳定。
- 它的证书与密钥链要定期更新。遇到连接异常时,快速回退到备用节点再尝试恢复。
- 常见错误排查清单
- DNS 泄漏:确认系统 DNS 设置是否被 VPN 接管,必要时清理本地 DNS 缓存并确保 DNS 解析走 VPN 通道。
- 认证失败:核对凭据、两步验证状态,以及配置文件中的证书路径与域名是否正确。
- 服务不可用:观察 Proton VPN 服务端状态,必要时切换到其他节点或协议组合,防止单点故障拖累全局连接。
- 断线与重连:检查网络稳定性,启用自动重连与“断线后自动重连”的策略,确保长期会话的连贯性。
在 2026 年的官方文档更新中,命令行路径与密钥处理的改动往往集中在认证与自动重连机制。保持关注 changelog,以免错过关键的参数变动。
核心结论是:在 Ubuntu 上,Proton VPN 的核心要点围绕三件事建立成功路径。第一,选择官方客户端还是 OpenVPN 配置文件。第二,严格跟随官方命令行步骤完成连接。第三,持续验证和灵活切换服务器与协议以实现最优的速度与隐私。遇到问题时,按照 DNS、认证、服务可用性三条清单快速定位原因。这样,你就能在 Linux 环境下获得稳定、安全的网络访问。
未来一周的关键动作
我看过 Proton VPN 的文档和社区反馈,结论很直接:在 Ubuntu 上实现稳定连接的最可靠路径,是使用官方官方仓库的 PPA + NetworkManager 插件组合。这个组合在 2026 年仍然保持前向兼容性,用户体验也比手动配置要平滑。现在就执行,你能快速看到 VPN 隧道的稳定性提升。 不要低估 DNS 泄露防护的重要性,在启用隐私设置时务必勾选“阻止 DNS 泄漏”的选项。 我建议把这作为本月的第一件事来做。
从全局的视角看,这个月的更新鼓励你把 VPN 作为日常网络的基础设施,而不是偶尔使用的工具。 Proton VPN 的官方包和 Ubuntu 的 NetworkManager 集成是最值得依赖的组合,它降低了故障点,提升了可重复性。 你若是在学校、工作账户或公共 Wi‑Fi 环境中工作,这条路径尤其值得优先采用。 如果你只做一件事,这就是它,在 2026 年的日常工作流中把 VPN 变成默认安全层。 以及,留意 Proton 的 changelog,最新的版本往往带来具体的网络栈改动。 How to 使用 Proton VPN 在大陆:可行性、限制与实操要点 2026
备选策略回顾:在遇到连接困难时,重置 NetworkManager、重新导入 VPN 配置、清除 DNS 缓存是最有力的三步。多源日志和社区帖文显示,这些步骤能快速定位问题根源。 最后一线把关,务必在公开网络环境下进行端到端测试,确认实际走的是受保护的通道。
备忘:
- Proton VPN 官方包 + NetworkManager 插件,优先使用。
- 启用 DNS 泄露保护并检查 IP 证据。
- 关注 2026 年的版本更新,保持配置一致性。
你现在要不要先把“额外的网络保护”列入日常清单?如果要,我可以把适用于你的工作场景的两条头部选项再说一遍。
Frequently asked questions
在 Ubuntu 中 Proton VPN 的官方应用和 CLI 选项有什么区别
在 Ubuntu 上 Proton VPN 提供官方 GUI 应用和命令行工具两种入口。GUI 应用更适合一键连线、快速切换服务器、查看状态信息,操作直观,适合新手。CLI 选项则更适合脚本化部署和自动化任务,便于在服务器或无头环境中使用。官方文档中对两者的功能覆盖有重叠,但 GUI 可能在高级设置上少一些隐藏选项,CLI 可以直接暴露如自定义服务器、协议选择、端口等参数。总的来说,GUI 提供便捷性,CLI 提供可编程性。 Yes, Proton VPN 的 CLI 给出更细粒度的控制。 持续更新可能带来版本差异,建议查看最新 changelog。Keep an eye on the release notes for 2026 版本的新参数。
如何在 Proton VPN 中切换服务器且不丢失连接
切换服务器前先确保当前连接稳定,然后通过 GUI 的服务器列表或 CLI 的服务器标识符进行切换。选择新服务器后,先断开现有连接再重新连接,避免直连跳转导致中断。若使用 CLI,直接执行 protonvpn-cli disconnect,再执行 protonvpn-cli c -f <服务器标签> 进行快速连接。切换时留意协议和端口是否一致,以减少握手失败。最关键的一步是先断开再连接,避免并发连接引发断线。 记录日志以便遇到问题时回溯。若遇到短暂不可用,等待 30–60 秒再重试通常能恢复。 Proton VPN 国内链接延迟高的原因与对策:2026 更新分析
Proton VPN 在 Ubuntu 上的日志位置在哪里查看
日志通常位于系统日志目录和应用自带日志目录之间切换。GUI 应用的日志可在设置菜单的日志/诊断板块查看,CLI 的日志则输出到标准输出或系统日志中,路径可能是 /var/log/protonvpn/ 下的文件。你可以用 journalctl -u protonvpn 查看服务单元日志,或直接查看 /var/log/protonvpn.log 的滚动日志。定期检查日志能帮助你发现认证、握手或 DNS 相关的错误。日志是排错的第一手材料。 如果你启用了系统日志转发,相关信息也可能出现在 /var/log/syslog。
遇到认证失败时应检查哪些设置
认证失败常常来自凭据错误、账户状态或网络问题。先确认 Proton VPN 账户的有效性和订阅状态,然后核对用户名、密码、以及 2FA 设置是否正确输入。检查本机时间是否与网络时间同步,时钟偏差会影响令牌签名。再确认应用版本与服务器端版本的兼容性,必要时更新到最新版本。若你使用 API 令牌,确保令牌未失效且权限已正确配置。认证失败往往来自凭据或时间同步问题。 重新输入凭据后再尝试连接,若仍失败,查看日志定位错误代码。
使用 Proton VPN 会不会影响 IPv6 流量
默认配置下 Proton VPN 会在隧道内处理流量,IPv6 行为取决于服务器和客户端设置。很多用户需要在 IPv6 透传与禁用之间做权衡。若目标是阻止 IPv6 泄露,应在客户端禁用 IPv6 或启用 VPN 的强制隧道 IPv6 策略,确保只有 VPN 隧道的 IPv6 跑在上面。官方文档通常建议先测试 IPv6 泄露,再决定是否在系统层关闭 IPv6。IPv6 是否被隧道化取决于具体配置。 记得在切换服务器后再做一次 IPv6 演练,以确保改动生效。
如何确保 DNS 不被泄露在 Proton VPN 连接下
确保在 Proton VPN 设置里启用“强制所有 DNS 通过 VPN 隧道”或等价选项。使用 CIDR 阻塞本地 DNS 或将 DNS 解析器设为 VPN 提供的专用服务器,有助于阻止 DNS 泄露。在连接后执行 DNS 泄漏检测,确保查询都经过 VPN 提供商的 DNS。必要时启用 kill-switch,防止在连接中断时暴露 DNS 请求。DNS 泄露是最常见的隐私风险之一。 经常性地核对 DNS 日志和查询来源,确认无本地解析请求经过本地网络。
如果 Proton VPN 服务器临时不可用,应该如何备选方案
遇到服务器短暂不可用时,先切换到同一地区的另一节点或不同节点的备选服务器。使用 CLI 可以快速循环遍历候选数组,GUI 也提供地区分组的快速切换。保持两到三个稳定节点的清单,避免整晚等待同一节点恢复。若长期不可用,考虑切换到另一 VPN 服务商的同区域节点,作为临时替代,确保工作流不中断。准备一个备用节点清单,能显著缩短宕机后的修复时间。 同时关注官方 changelog 的服务器维护公告,避免在维护窗口尝试连接。